

Wat is een Intermediate Certificate Authority en hoe maak je er een aan?
Inleiding
Een Intermediate Certificate Authority (Intermediate CA) vormt de schakel tussen een vertrouwde Root Certificate Authority (Root CA) en certificaten voor websites, servers, applicaties en apparaten. Deze opbouw is onderdeel van de Public Key Infrastructure (PKI).
Het probleem: certificaten rechtstreeks vanuit de Root CA uitgeven
De Root CA vormt het vertrouwensanker van een PKI. Als de private key van de Root CA wordt misbruikt, kan dit de hele certificaathiërarchie raken. Daarom wordt deze sleutel doorgaans streng beveiligd en bij voorkeur offline gehouden. Voor dagelijkse certificaatuitgifte is een afzonderlijke laag wenselijk.
De oplossing: een Intermediate CA
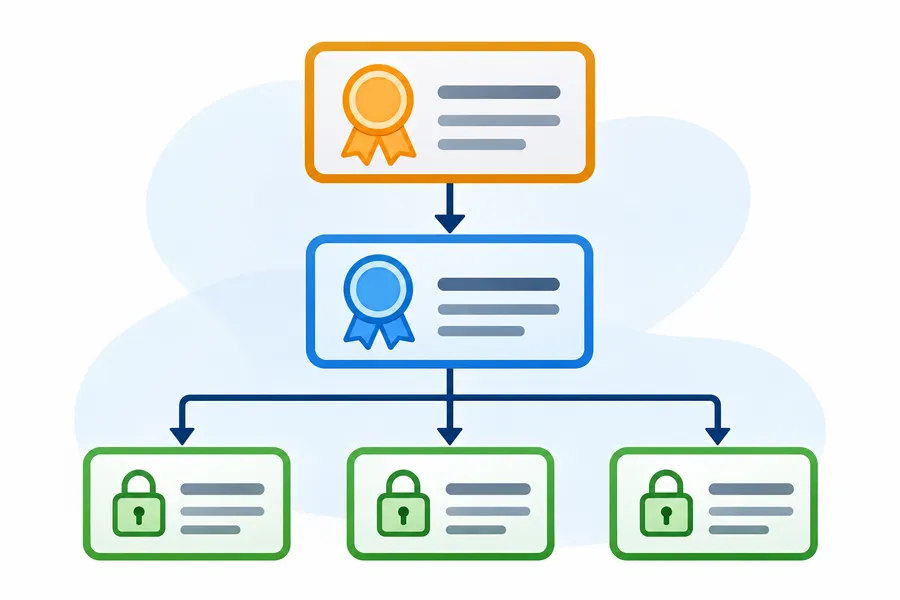
Een Intermediate CA ontvangt een CA-certificaat dat door een bovenliggende CA is ondertekend. Met de bijbehorende private key kan zij, binnen de toegestane beperkingen, eindcertificaten uitgeven. De Root CA hoeft daardoor niet voor iedere uitgifte te worden gebruikt.
Root CA
  └── Intermediate CA
        ├── www.voorbeeld.nl
        ├── api.voorbeeld.nl
        └── mail.voorbeeld.nl
Een client controleert bij een TLS-verbinding de certificaatketen tot aan een vertrouwd rootcertificaat. Daarbij spelen onder meer handtekeningen, geldigheid, certificaatgebruik en eventuele intrekkingen een rol.
Verschil tussen Root CA en Intermediate CA
| Onderdeel | Root CA | Intermediate CA |
|---|---|---|
| Rol | Vertrouwensanker | Uitgifte van onderliggende certificaten |
| Ondertekening | Doorgaans zelfondertekend | Ondertekend door bovenliggende CA |
| Private key | Bij voorkeur offline en streng beveiligd | Beveiligd in een gecontroleerde CA-omgeving |
| Vertrouwen | Expliciet vertrouwd door client of organisatie | Afgeleid van een vertrouwde certificaatketen |
Voordelen en toepassingen
Een Intermediate CA helpt bij het scheiden van verantwoordelijkheden, het beperken van het gebruik van de Root CA en het beheren van certificaten voor meerdere omgevingen. Denk aan interne servers, VPN, apparaatidentiteiten, clientauthenticatie en gescheiden productie- en testomgevingen bij gemeenten, provincies en andere organisaties.
Als een Intermediate CA wordt gecompromitteerd, kan intrekking noodzakelijk zijn. Dat kan ook gevolgen hebben voor alle certificaten die zij heeft uitgegeven. Een Intermediate CA beperkt dus de blootstelling van de Root CA, maar neemt het risico niet weg.
Een Intermediate CA aanmaken via Certificate Manager
Let op: de onderstaande Control Panel-stappen zijn een voorgestelde workflow. Controleer of jouw Certificate Manager-omgeving daadwerkelijk het aanvragen of ondertekenen van Intermediate CA-certificaten ondersteunt. Een gewone SSL-certificaatbestelling geeft geen bevoegdheid om zelf certificaten uit te geven.
- Meld je aan bij het Certificate Manager Control Panel.
- Open het onderdeel voor Certificate Authorities of Intermediate CA (indien beschikbaar).
- Kies Create Intermediate CA of Request Intermediate CA.
- Vul de organisatienaam, gewenste CA-naam en overige vereiste gegevens in.
- Genereer een eigen private key en een Certificate Signing Request (CSR) in een beveiligde omgeving. Bewaar de private key zelf; deel uitsluitend de CSR.
- Dien de CSR in bij een bovenliggende CA die expliciet Intermediate CA-certificaten mag en wil uitgeven. Doorloop de vereiste controles.
- Importeer na goedkeuring het ondertekende Intermediate CA-certificaat en de bijbehorende certificaatketen in je PKI-omgeving.
- Configureer certificaatbeleid, toegangsrechten, logging, intrekkingsvoorzieningen en monitoring voordat je eindcertificaten uitgeeft.
Screenshot placeholder: Certificate Manager Control Panel — overzicht van Certificate Authorities met de actie Create Intermediate CA, indien deze functie beschikbaar is.
Een eigen Intermediate CA onder een publiek vertrouwde Root CA is niet hetzelfde als een private Intermediate CA. Publiek vertrouwde CA’s hanteren strenge eisen en bieden deze mogelijkheid niet als standaard SSL-product aan. Voor een interne PKI kun je ook een eigen Root CA beheren, maar die moet expliciet door de betreffende clients worden vertrouwd.
Technische controle met OpenSSL
Bekijk de eigenschappen van het uitgegeven CA-certificaat:
openssl x509 -in intermediate-ca.pem -noout -textEen mogelijke uitvoer is:
X509v3 Basic Constraints: critical
    CA:TRUE, pathlen:0
X509v3 Key Usage: critical
    Certificate Sign, CRL Sign
CA:TRUE duidt op een CA-certificaat. pathlen:0 verbiedt in de gebruikelijke keten verdere niet-zelfuitgegeven onderliggende CA-certificaten, maar staat uitgifte van eindcertificaten toe als het overige beleid dat toestaat. De exacte extensies verschillen per CA.
Controleer de keten met het vertrouwde rootcertificaat:
openssl verify -CAfile root-ca.pem intermediate-ca.pemVoorbeeld van een geslaagde controle:
intermediate-ca.pem: OKRisico’s en beheer
Bescherm de private key bij voorkeur met een HSM, beperk wie certificaten mag uitgeven en leg alle uitgiftes vast. Zorg voor CRL- of OCSP-processen waar van toepassing, bewaak vervaldata en test herstelprocedures. Een verkeerde CA-configuratie kan gevolgen hebben voor veel systemen tegelijk.
Conclusie
Een Intermediate CA maakt certificaatuitgifte beter beheersbaar zonder de Root CA voor dagelijkse werkzaamheden te gebruiken. Voor organisaties met veel systemen biedt dit schaalbaarheid en een duidelijke scheiding van verantwoordelijkheden. Het aanvragen van een Intermediate CA via Certificate Manager is alleen mogelijk wanneer het Control Panel en de gekozen bovenliggende CA deze functionaliteit ondersteunen.